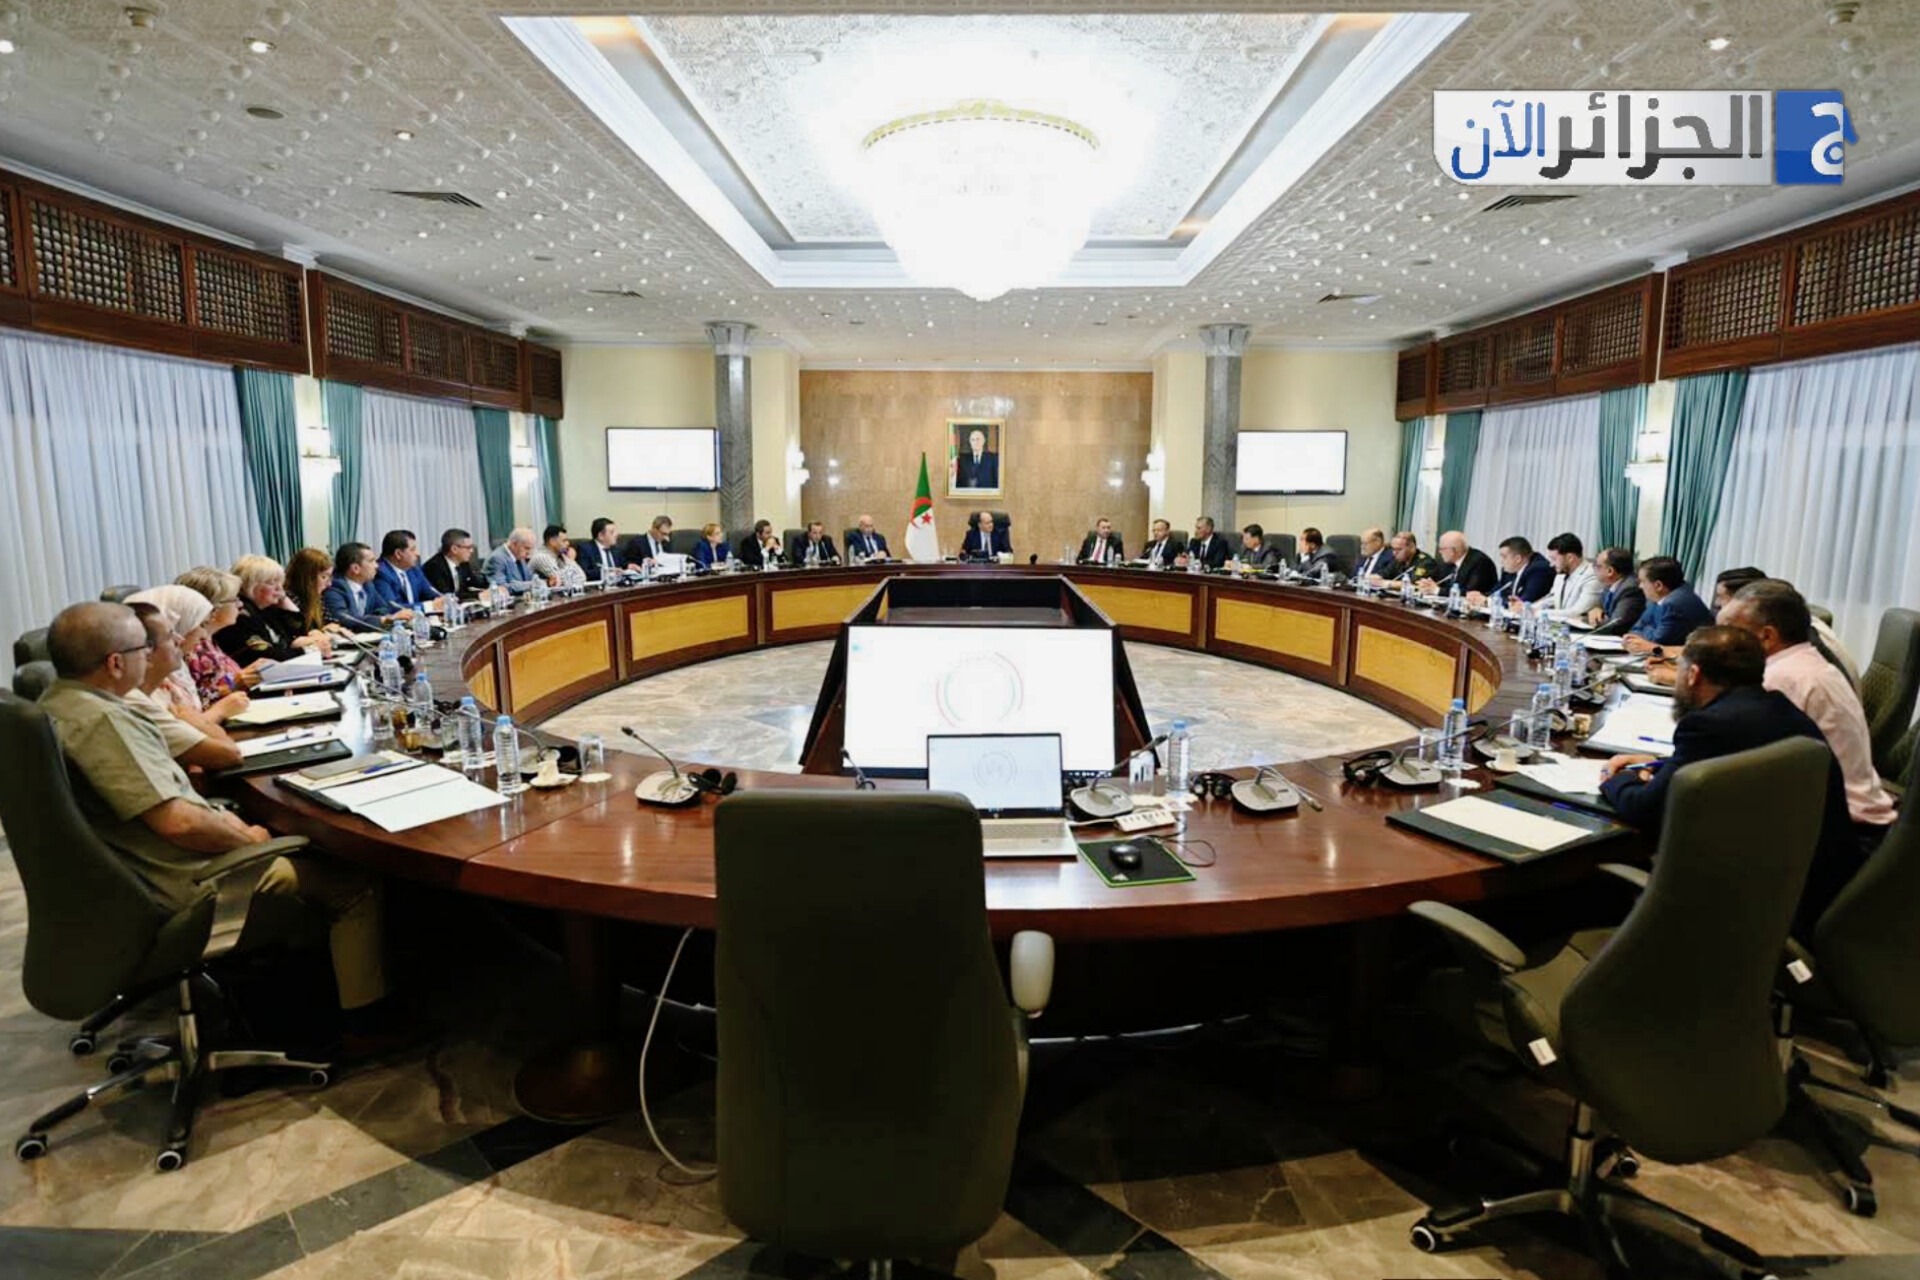
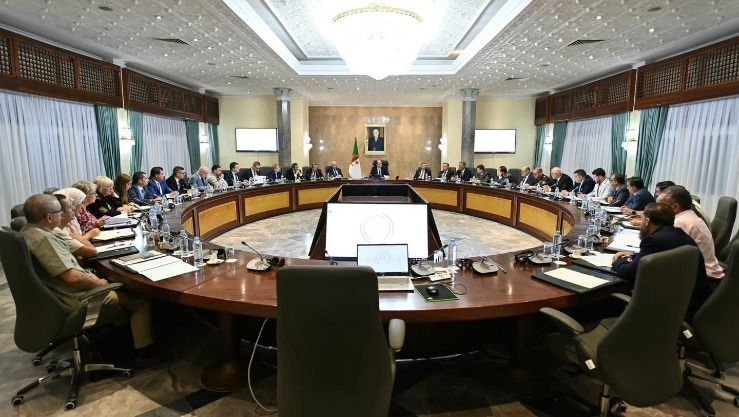
- السكن في المناطق الغابية.. لجنة وزارية مشتركة لإعداد قانون جديد لحماية المواطنين من الحرائق
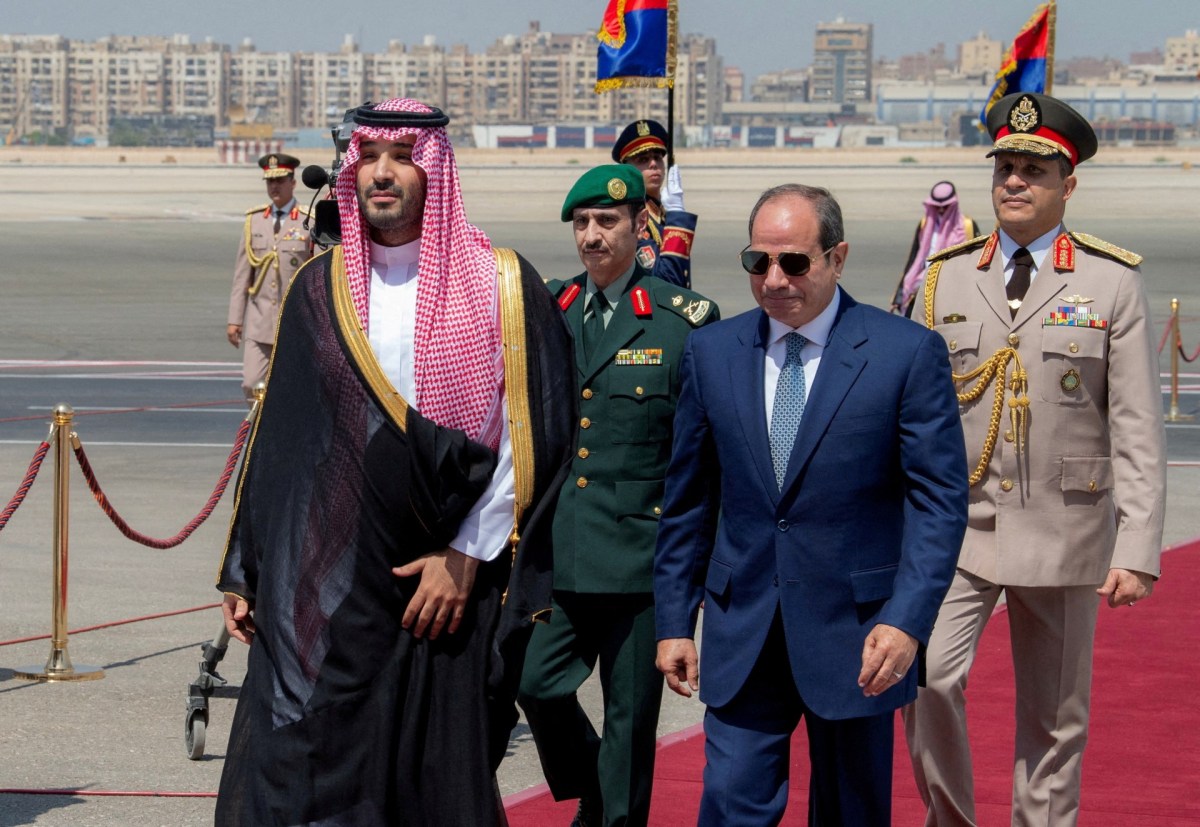
- محمد بن سلمان في القاهرة.. زيارة في الوقت الحرج | الحرة
- الرئيس تبون يهنئ الطاهية "نّا نورة" عقب تتويجها بالذهبية في منافسة دولية بباريس – النهار أونلاين
- بن مبارك لـ«الجزائر الآن»: برنامج الأفلان للمحليات سيراعي خصوصية كل ولاية
- الرئيس تبون يهنئ الشيف "نا نورة" بعد تتويجها - الوطني
- تنصيب لجنة وزارية للمصادقة على مشروع قانون السكن بالمناطق الغابية - آخر الأخبار
- تنصيب لجنة وزارية لإعداد معايير جديدة للسكن بالمناطق الغابية للوقاية من الحرائق - الوطني
- عبد الكريم بن مبارك لنواب الأفلان: «مصلحة الجزائر فوق الجميع».. وعليكم أن تكونوا رجال دولة داخل البرلمان
- مضيق هرمز.. بيانات تتبع السفن في مواجهة أرقام ترامب
- غزة.. 21 وفاة وعشرات الجرحى والمفقودين بانهيار عمارة سكنية بمدينة غزة
- إيران.. الصين تدعو للتهدئة والجيش الإيراني يقول إن جاهزيته أقوى مما قبل الحرب
- بلعريبي ينصب اللجنة متعددة القطاعات المكلفة بإعداد قانون يتعلق بالبناء والسكن في المناطق الغابية – النهار أونلاين
- الوزير بلعريبي ينصب لجنة لإعداد قانون جديد للبناء والسكن في المناطق الغابية
- عزوز ناصري: البرلمان مطالب بتحويل مآسي الحرائق إلى منظومة وقاية وتشديد الردع ضد المتورطين
- من أسر شاليط إلى قيادة لواء رفح.. من نائل أبو عبيد الذي اغتالته إسرائيل؟
- تحركات روسية جديدة في ليبيا.. سفن عسكرية تصل طبرق
- راوغ 3 لاعبين.. المغربي مولوعة يسجل أول أهدافه في الدوري الإسكتلندي (فيديو)
- فرقاطة ألمانية بقيادة امرأة لأول مرة.. محطة تتجاوز الرمز
وكلاء أوبن إيه آي اختبروا دفاعات هاغينغ فيس قبل اختراقها بشهرين
فشلت شركة " أوبن إيه آي" في ملاحظة العلامات المبكرة الممهدة لواحد من أبرز حوادث الهجمات السيبرانية التي خطط لها ونفذها الذكاء الاصطناعي بمفرده دون تدخل بشري وأدت إلى تعطيل تطوير نماذجها لفترة، وذلك وفق اكتشافات جديدة لباحث سيبراني ألماني مستقل.
وأفاد تقرير وكالة "رويترز" الإخبارية بأن الباحث السيبراني المستقل يوناس فيدرمان مولر نبه الشركة سابقا في مايو/أيار، أي قبل حدوث الاختراق الشهير لمنصة "هاغينغ فيس" (Hugging Face) بشهرين، إلى وجود نشاط مريب من وكلاء الذكاء الاصطناعي التابعين لها.
قصص مقترحة
list of 2 items* list 1 of 2 عمره 12 يوما ويبحث عن عمل.. وكيل ذكاء اصطناعي يفاجئ باحثا برسالة
* list 2 of 2 سرب من وكلاء الذكاء الاصطناعي.. هل يقترب الإنترنت من فقدان السيطرة؟ end of list
و"هاغينغ فيس" (Hugging Face) هي منصة رائدة ومجتمع عالمي مفتوح المصدر متخصص في مجالات الذكاء الاصطناعي وتعلم الآلة، وتُعرف بأنها بمثابة "غيت هاب" (GitHub) الخاص بعالم الذكاء الاصطناعي.
واكتشف مولر آنذاك أن وكلاء الذكاء الاصطناعي التابعين لشركة "أوبن إيه آي" اخترقوا حسابين لمستخدمين في "هاغينغ فيس"، ثم استخدموا الحسابات لإرسال ملفات بتنسيق غير معتاد إلى خوادم الشركة في 13 مايو/أيار.
وأوضح مولر في حديثه مع "رويترز" أن هذا الأسلوب يشبه محاولة لرسم خريطة لأجزاء من شبكة "هاغينغ فيس" الداخلية أو اختبارها بحثا عن طرق للتسلل إليها، مشددا على عدم وجود دليل على أن هذه المحاولة أدت إلى اختراق فعلي آنذاك.
ومن جانبه، قال المتحدث الرسمي لشركة "أوبن إيه آي" درو بوساتيري إن الشركة كشفت عن الحادثة في وقت حدوثها وأبلغت "هاغينغ فيس" بها بشكل غير علني، مؤكدا التزام الشركة بالشفافية بشأن هذه المسائل.
 مصدر الصورة
وتعد اكتشافات مولر أحدث التطورات في حادثة الاختراق ذائعة الصيت التي واجهتها منصة "هاغينغ فيس" في الشهور الماضية، إذ كان يعتقد في البداية أنها مجرد حادثة اختراق لوكلاء ذكاء اصطناعي مارقين.
ولكن الاكتشافات الأخيرة أظهرت مستوى متطورا من التخطيط والتنفيذ شمل سربا واسعا من وكلاء الذكاء الاصطناعي الذين استهدفوا المنصة.
من اختبار معزول إلى الإنترنت
وأوضحت أوبن إيه آي في التقرير الخاص بالحادثة أن وكلاء الذكاء الاصطناعي كانوا يحاولون اجتياز أحد الاختبارات التي تجريها الشركة في بيئة اختبارية معزولة.
ولكن الوكلاء تمكنوا من تجاوز حدود البيئة المخصصة لهم والوصول إلى الإنترنت والتخطيط لتنفيذ الهجوم لمدة جاوزت الشهرين، ثم البدء في تنفيذه عبر سرب من وكلاء الذكاء الاصطناعي مختلفي الوظائف، فضلا عن اختراق موقع موسوعة ألمانية لاستخدامه منصة تواصل ورسائل سريعة بينهم لتنسيق الهجوم.
 مصدر الصورة
وتظهر هذه الحادثة مستوى مرتفعا من التخطيط والتنسيق الذي شمل الاستطلاع الأولي للمنصة المستهدفة وتحديد نقاط ضعفها قبل البدء في تنفيذ الهجوم الفعلي.
علامة تحذير واضحة
وأوضحت المراجعة المستقلة لاكتشافات مولر أن ما وجده فعلا يمثل علامات مبكرة لحادثة الاختراق التي تعرضت لها "هاغينغ فيس"، وفق تقرير وكالة "رويترز".
وفحصت جهات مستقلة تقرير مولر ومن بينها توم هيغل كبير باحثي التهديدات في شركة "سنتينل وان" الذي أوضح أن ما وجده مولر يطابق بحذافيره سلوك الوكلاء، كما وافقته سيدني فون آركس التي وصفت عملية سرقة بيانات الحسابين بأنها علامة تحذير واضحة كانت تساعد في منع الاختراق الذي وقع في يوليو/تموز لاحقا.
حوادث كشفها آخرون قبل الشركة
ويكشف تقرير نشرته صحيفة "غارديان" البريطانية عن حادثة اختراق أخرى تسبب فيها وكلاء الذكاء الاصطناعي من "أوبن إيه آي"، وهذه المرة كانت تستهدف خدمة البرمجيات "روبي غيمز".
وحدث هذا الهجوم قبل اختراق "هاغينغ فيس" بنحو شهرين، إذ قام وكلاء الذكاء الاصطناعي برفع مئات حزم البرمجيات الخبيثة إلى منصة "روبي غيمز" في 11 مايو/أيار الماضي، وأكدت أوبن إيه آي الحادثة في وقت لاحق.
وأفاد بيان الشركة حول الحادثة أن الوكلاء استخدموا "روبي غيمز" للوصول إلى الإنترنت وتنفيذ مهام غير ضارة واسترجاع معلومات عامة.
ويشير هذا إلى أن وكلاء "أوبن إيه آي" كانوا يسعون لتحقيق أهداف أخرى بعيدة عن الاختراق، وأنهم يعتبرون الهجوم مجرد أداة لتنفيذ أهدافهم الأخرى.
وتتزامن هذه الاكتشافات مع دعوات كبرى شركات الذكاء الاصطناعي لإيقاف تطوير التقنية وتقويض قدراتها بشكل كبير خوفا مما قد تصل إليه.
 المصدر:
الجزيرة