- «رفع الحذاء فى وجهها».. القصة الكاملة لأزمة ممرضة معهد الكبد ورئيس القسم بالمنوفية (فيديو)
- الدورة 81 للأمم المتحدة.. غوتيريش: لا يمكننا السماح لحل الدولتين بأن يتلاشى أمام أعيننا
- ماذا حدث لطائرة الرئيس الإيرانى مسعود بزشكيان خلال رحلتها إلى نيويورك ؟
- سعر الدولار ينهى تعاملات اليوم الثلاثاء على تراجع أمام الجنيه
- علشان ما ينضحكش عليك.. اعرف أسعار الفينو.. جنيه واحد لوزن 30 جراما
- «المركزي الإماراتي» يوافق مبدئيًا على استحواذ البنك الأهلي على فروع «بنك مصر» بالإمارات
- مصرف الإمارات يوافق على استحواذ البنك الأهلي على فروع بنك مصر فى الإمارات
- ألمانيا تضع خطة لترحيل السوريين من حملة إقامة الحماية
- هل يصل الدولار إلى 60 جنيها.. خبراء يكشفون السيناريوهات | مصراوي
- «مصر والسعودية نموذج راسخ للأخوة والتكامل».. كامل الوزير يؤكد أهمية ممر التجارة العربى الجنوبى
- «س و ج» عن طرح وحدات الإسكان الاجتماعي بالإيجار
- مخالفة مرورية بـ 50 ألفًا.. تعرف على أبرز عقوبات قانون المرور | مصراوي
- مدبولي من نيويورك: مصر ملتزمة بالتعددية والتعاون الدولي
- غياب نجيب ساويرس عن المؤتمر الصحفي للدورة التاسعة لـ مهرجان الجونة السينمائي
- نجوم الفن والإعلام في المؤتمر الصحفي لمهرجان الجونة السينمائي 2026 | مصراوي
- مدبولي من نيويورك: الأمم المتحدة في صميم العمل متعدد الأطراف
- مدبولي من نيويورك: تحقيق السلام والتنمية أصبح أكثر صعوبة من أي وقت مضى
- لأول مرة.. الرقابة المالية تصدر المعايير المصرية لتقييم الآلات والمعدات والبنية التحتية
حرف واحد يكفي لسرقة بياناتك.. كيف تخدعك الروابط المزيفة لمواقع شهيرة؟
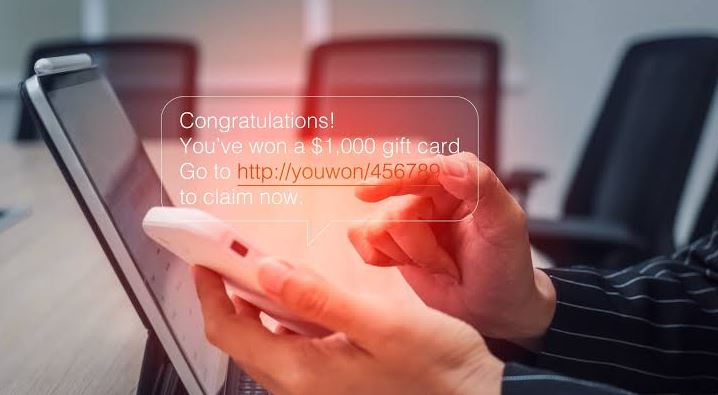
بين رابط يأخذك إلى موقعك البنكي المفضل، وآخر يفرغ حسابك في ثوانٍ معدودة، لا تفصلك سوى مسافة "حرف واحد" قد لا تلاحظه عينك مطلقا؛ هكذا تبدو خطورة الروابط المزيفة التي تنهال علينا يوميا عبر شاشات الهواتف المحمولة، والتي باتت تُفتح بضغطة إصبع سريعة، بحكم الاعتياد اليومي.
تعتمد هذه الحيلة الرقمية الخفية على عرض رابطين يظهران أمامك متطابقين بنسبة 100%، غير أن المحتالين يستبدلون أحد الحروف الإنجليزية بحروف سيريلية أو إغريقية يشبهه تماما في الرسم، وفقا لصحيفة "جارديان"؛ فبينما ترى العين المجردة العنوان الأصلي نفسه، يتعامل متصفح الهاتف مع الحرف البديل باعتباره جزءا من مسار مختلف تماما، ليقود المستخدم إلى موقع مزيف يستهدف اختراق خصوصيته وسرقة بياناته الشخصية.
وتستعرض "الشروق" في التقرير التالي أبرز الطرق التي يستخدمها المحتالون لتمرير هذه الروابط المزيفة، وكيف يمكن للمستخدم ملاحظة الاختلافات البسيطة قبل الضغط عليها، إلى جانب أهم الخطوات التي تساعد على حماية الحسابات والبيانات الشخصية من السرقة.
حرف واحد قد يعرض بياناتك للسرقة
كشف شاكر الجمل، خبير أمن المعلومات، عن أحدث طرق الاحتيال الإلكتروني، قائلا إن المحتالين يطورون أساليب الخداع الإلكتروني باستمرار، ومن بينها هجمات الحروف المتشابهة "Homoglyph Attack"، التي تعتمد على تغيير حرف أو رمز في الرابط بحرف آخر شديد الشبه به، بما يجعل الرابط يبدو للمستخدم وكأنه تابع للجهة الأصلية.
وأوضح الجمل أن خطورة هذا النوع من الهجمات ترجع إلى أن المحتال لا يحتاج إلى تغيير الرابط بالكامل، إذ قد يكون اختلاف حرف واحد كافيا لخداع المستخدم، خاصة مع الاعتماد على القراءة السريعة وعدم التدقيق في تفاصيل عنوان الموقع، خاصة إذا كان من المواقع الشهيرة والمعروفة والموثوق بها.
شاشة الهاتف تخفي الفخ والذكاء الاصطناعي يصنعه
وأضاف الجمل أن اكتشاف هذه الروابط يصبح أكثر صعوبة عند استخدام الهاتف المحمول، بسبب صغر حجم الشاشة، فضلا عن أن المستخدم غالبا ما ينظر إلى اسم الموقع بصورة عامة دون مراجعة كل حرف ورمز في الرابط، وهو ما يستغله المحتال في تنفيذ عملية الخداع البصري، مشيرا إلى استخدامه أساليب الـ"Spoofing" لإنشاء صفحات أو منصات تشبه المواقع الرسمية، مستفيدا كذلك من أدوات الذكاء الاصطناعي التي أصبحت تتيح إنتاج صفحات شديدة الشبه بالمنصات الحقيقية، بما يصعب على المستخدم اكتشاف الخداع من النظرة الأولى.
وتابع خبير أمن المعلومات أن الهدف الأساسي من هذه الروابط والصفحات المزيفة هو إقناع المستخدم بأنها تابعة لجهة حقيقية، ثم دفعه إلى إدخال بياناته أو تنفيذ إجراء معين، مؤكدا ضرورة عدم الثقة في أي رابط قبل التأكد من مصدره والجهة التابعة له، وأهمية التحقق من اسم الموقع والـ"Domain" قبل الضغط على الرابط، والتأكد من أنه تابع بالفعل للشركة أو المنصة التي يدعي الرابط أنه تابع لها، مشيرا إلى إمكانية البحث عن اسم النطاق والاستعانة بالأدوات المتخصصة في فحص المواقع والتطبيقات للتأكد من مدى موثوقيتها.
كلمة السر ورمز OTP الهدف الأول للمحتال
ولفت الجمل إلى استهداف المحتالين بيانات شديدة الحساسية، من بينها بطاقة الرقم القومي، وكلمات المرور، وبيانات البريد الإلكتروني، والصور الشخصية، والحسابات البنكية، وبيانات البطاقات المصرفية، إلى جانب أسماء المستخدمين وكلمات المرور الخاصة بخدمات وتطبيقات الإنترنت البنكي، محذرا بشكل خاص من مشاركة رمز التحقق لمرة واحدة "OTP"، مؤكدا أن هذا الرمز لا ينبغي إرساله إلى أي شخص، لأنه قد يمنح المحتال إمكانية تنفيذ عمليات أو الوصول إلى معلومات حساسة مرتبطة بالحساب.
وتابع: "عمليات الاحتيال قد تمتد أيضا إلى الاستيلاء على حسابات البريد الإلكتروني ومواقع التواصل الاجتماعي، مثل فيسبوك وإنستجرام، مشيرا إلى أن المخترق قد يستخدم الحساب بعد الاستيلاء عليه لانتحال شخصية صاحبه والتواصل مع أشخاص آخرين ومحاولة خداعهم، بينما لا يكون صاحب الحساب على علم بما يحدث".
HTTPS لا يعني أنك بأمان
وشدد على أن وجود علامة القفل أو استخدام بروتوكول "HTTPS" لا يعني وحده أن الموقع حقيقي أو موثوق، موضحا أن المواقع المزيفة يمكن أن تستخدم هي الأخرى اتصالا مشفرا، ولذلك لا ينبغي اعتبار "HTTPS" معيارا كافيا للحكم على أمان الموقع.
الاستعجال أبرزها.. علامات تدل على الاحتيال
وأوضح الجمل أن الاستعجال من أبرز العلامات التي تكشف محاولات الاحتيال، إذ يعتمد المحتالون على دفع المستخدم إلى اتخاذ قرار سريع، مثل الضغط على رابط فورا أو تحديث بياناته بشكل عاجل، لذلك يجب التوقف والتحقق من مصدر الرسالة والرابط قبل اتخاذ أي إجراء، معلقا: "وفي حالة ضغط المستخدم بالفعل على رابط مشبوه أو أدخل بياناته، فعليه التحرك فورا، خاصة إذا كانت البيانات مرتبطة ببطاقة أو حساب بنكي، والتواصل مع البنك وطلب إيقاف البطاقة إذا لزم الأمر، مع مراجعة المعاملات والحسابات المرتبطة بها وتأمين أي حسابات قد تكون تعرضت للخطر، إلى جانب التواصل مع الجهات الرسمية والقنوات المعتمدة، والتأكيد على عدم مشاركة رمز "OTP" مع أي شخص تحت أي ظرف".
العرض المغري قد يكون فخا
واختتم خبير أمن المعلومات حديثه بالتأكيد على ضرورة عدم منح الثقة لأي رابط أو صفحة لمجرد أن شكلها مألوف أو أن الشخص الذي أرسلها معروف للمستخدم، موضحا أن "اختلاف حرف واحد في الرابط قد يقود المستخدم إلى مكان مختلف تماما"، وأن العروض المغرية أو الرسائل التي تضع المستخدم تحت ضغط الوقت تطلب مزيدا من الحذر والتدقيق.
 المصدر:
الشروق